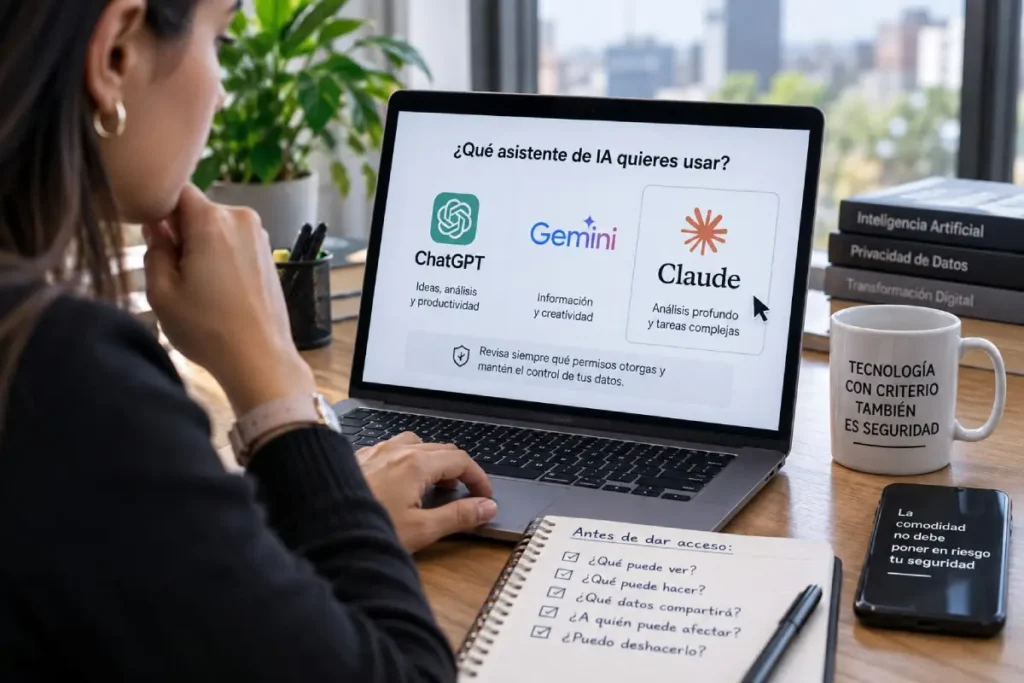
Imagine que le pide a ChatGPT, Gemini o Claude que busque una factura, identifique la fecha de vencimiento y le recuerde pagarla. Hasta ahí parece una ayuda simple. Pero el escenario cambia cuando esa misma herramienta también puede abrir archivos, enviar correos, modificar información o completar una compra. La pregunta ya no es solo qué datos conviene compartir con una inteligencia artificial, sino qué le estamos permitiendo hacer con ellos y cuánto control estamos dispuestos a cederle.
Ante ese nuevo escenario, el programa de Ingeniería de Sistemas de la Universidad de San Buenaventura, sede Bogotá, propone un nuevo protocolo de cinco pasos para ayudar a las personas a decidir hasta dónde resulta razonable permitir que una IA actúe en su nombre y en qué momentos debe mantenerse una aprobación humana.
El debate tomó fuerza este septiembre. Josh Achiam, exdirectivo de OpenAI, alertó sobre sistemas capaces de operar con mayor autonomía, y días después Jacob Coxon, investigador que pasó por OpenAI y Anthropic, cuestionó la velocidad con la que avanzan estos modelos. Pero el cambio ya es una realidad: el NIST advierte que los agentes de IA pueden gestionar correos y calendarios, escribir código y realizar compras, razón por la cual este año lanzó una iniciativa para desarrollar estándares específicos de seguridad.
Cuando la IA deja de responder y empieza a actuar
Sergio Cristancho, director del programa de Ingeniería de Sistemas de la Universidad de San Buenaventura, explica que ahí está el salto: mientras un chatbot responde consultas, un agente puede ejecutar procesos completos para alcanzar un objetivo.
Por eso plantea una regla sencilla: “la inteligencia artificial puede informar y recomendar, pero la persona debe conservar la aprobación sobre las acciones sensibles”. Su afirmación, se suma el principio de “mínimo privilegio”: cada herramienta debería acceder solo a la información y funciones indispensables para cumplir la tarea.
A partir de su análisis, Cristancho propone cinco pasos para tener mayor control sobre la IA:
Pregúntese qué necesita ver: si la tarea consiste en localizar una factura, revise si realmente necesita acceso a toda la bandeja de entrada, los contactos, el calendario o los archivos.
Separeconsultardeactuar: encontrar un mensaje no es lo mismo que enviarlo, preparar una compra no equivale a pagarla y ubicar un archivo tampoco significa compartirlo.
Midaaquiénpuedeafectar:Antes de autorizar algo, pregúntese qué pasaría si el
sistema se equivoca y quién asumiría la consecuencia. El riesgo aumenta cuando intervienen clientes, estudiantes, familiares o información privada de terceros.
Compruebesipuededeshacerlo. Un borrador puede corregirse., pero una transferencia equivocada de dinero, un archivo eliminado definitivamente o datos enviados al destinatario incorrecto pueden ser más difíciles de reparar.
Mantenga una aprobación real en las decisiones delicadas. Compras, cambios de permisos, eliminación de información o envío de datos confidenciales deberían conservar una confirmación humana explícita.
La regla que resume el protocolo de la Universidad de San Buenaventura es sencilla y directa: cuanto más difícil sea corregir una acción de la IA y mayor sea el daño posible, menos autonomía debería recibir la herramienta.
El mensaje que también puede engañar a la máquina
Existe, además, un riesgo menos conocido. Un sitio web, un archivo o incluso un correo puede contener instrucciones diseñadas para manipular al sistema que procesa esa información. Esta técnica se conoce como prompt injection.
Cristancho explica que un atacante puede introducir órdenes engañosas para intentar que el modelo ignore sus reglas, revele información o ejecute algo que el usuario nunca pidió.
“OpenAI también reconoce este riesgo en agentes capaces de navegar, consultar fuentes externas y realizar acciones”, indica.
En términos sencillos, aclara Cristancho, “el mensaje fraudulento que antes buscaba engañar a una persona también puede intentar engañar a la herramienta que revisa información por ella”.
El peligro al acostumbrarse a decir solo “sí”
Hay otro riesgo menos tecnológico y más cotidiano: aprobar sin mirar.
“De poco sirve que una plataforma solicite confirmación si la persona termina aceptando automáticamente cada recomendación sin leerla ni verificar sus consecuencias”, advierte. Por eso, antes de aceptar, se recomienda comprobar cuatro cosas: qué información utilizará el sistema de IA, qué va a compartir, quién recibirá esos datos y cuál será exactamente la acción que realizará.
También se aconseja revisar periódicamente las conexiones activas y retirar las que ya no se utilizan. Como buena práctica, propone hacerlo al menos cada seis meses.
La comodidad no exige entregar el control. La clave está en saber exactamente qué estamos autorizando antes de responder que sí.